- EN

Матеріали на цьому сайті мають суто ознайомлювальний характер. Ми не закликаємо завантажувати, встановлювати додатки, чи робити депозити в ігрових платформах, які нерегульовані чинним законодавством України.
До 1000 потенційних жертв: нові подробиці скандалу зі шпигунством в онлайн-покері


Скандал із використанням шпигунського програмного забезпечення в онлайн-покері набирає нових обертів. Наприкінці вересня стало відомо про масштабну схему, за допомогою якої зловмисники могли отримувати віддалений доступ до комп'ютерів покеристів, стежити за їхньою грою та бачити закриті карти суперників.
Тепер з'ясувалося, що кількість потенційних постраждалих може бути значно більшою, ніж вважалося спочатку.
Фахівець із кібербезпеки під псевдонімом WolfSec0x0, який брав участь у викритті схеми, повідомив про понад 100 підтверджених випадків зараження комп'ютерів. Водночас, за його оцінкою, реальна кількість постраждалих може становити від 300 до 1000 осіб.
Як вдалося виявити шпигунське програмне забезпечення
Історія розпочалася після того, як до WolfSec0x0 звернулася невелика група професійних покеристів, які грають на високих лімітах. Раніше спеціаліст уже допомагав їм із питаннями комп'ютерної безпеки.
Цього разу гравці виявили на своїх пристроях підозрілу програму та попросили з'ясувати її походження і призначення.
У процесі розслідування вдалося встановити, що зловмисники використовували MeshAgent – інструмент для віддаленого керування комп'ютерами.
Сам по собі MeshAgent не є шкідливим програмним забезпеченням. Його можна використовувати для законного адміністрування пристроїв. Однак у цьому випадку програму, за даними розслідування, встановлювали без належного відома користувачів, щоб отримати доступ до їхніх комп'ютерів.
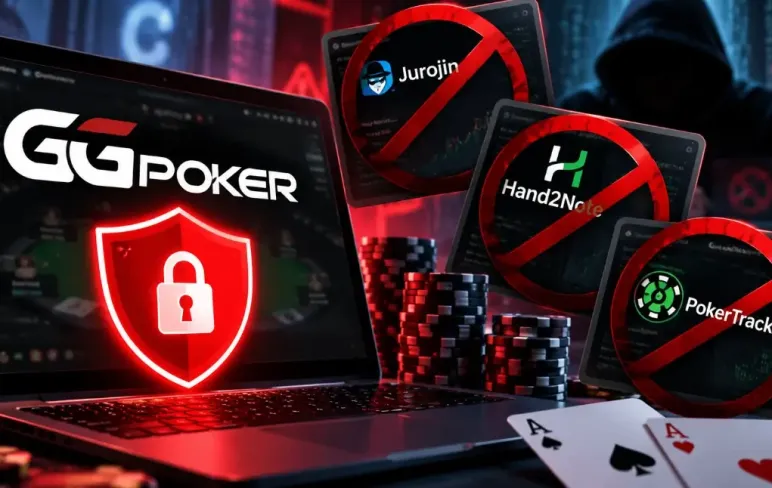
Зараження відбувалося через модифіковані версії допоміжних покерних програм, якими користуються професійні гравці. Серед скомпрометованих застосунків виявилися Jurojin та IntuitiveTables.
Цікавою виявилася схема поширення шкідливого коду через IntuitiveTables. За словами WolfSec0x0, програма встановлювала шпигунський компонент лише тоді, коли виявляла ім'я користувача зі спеціального списку.
Інакше кажучи, зловмисники могли заздалегідь визначати конкретних покеристів, за якими хотіли стежити. Це свідчить про ймовірно цілеспрямований характер атаки, орієнтованої насамперед на професіоналів, які грають на високих лімітах.
Від 30 заражених комп'ютерів до тисячі потенційних жертв
Коли наприкінці вересня з'явилися перші результати розслідування, було відомо приблизно про 30 скомпрометованих комп'ютерів. Відтоді масштаби виявленої атаки суттєво зросли.
За останніми даними WolfSec0x0, підтверджено вже понад 100 випадків зараження, але фактична кількість постраждалих може бути в кілька разів більшою.
Одним із джерел нової інформації стали журнали роботи Jurojin. Аналіз компанії показав, що кілька сотень користувачів щонайменше один раз отримували або завантажували файли, які потенційно містили шкідливий код.
Однак дослідник наголошує на важливому нюансі: завантаження скомпрометованого оновлення ще не означає, що комп'ютер обов'язково був заражений. Проте навіть мінімальна кількість установлених випадків свідчить про значно ширший масштаб атаки, ніж передбачалося раніше.
Зловмисники могли спостерігати за покерними сесіями в реальному часі
Ще однією тривожною знахідкою стали дані про віддалені підключення до заражених комп'ютерів. Під час аналізу мережевої активності дослідники виявили сесії, протягом яких передавалися сотні мегабайтів інформації.
Такий обсяг трафіку може відповідати тривалому перегляду екрана користувача в реальному часі. Це означає, що зловмисники потенційно могли не просто отримувати доступ до комп'ютерів, а й безпосередньо спостерігати за грою покеристів, бачити їхні закриті карти та використовувати цю інформацію за столами. Для онлайн-покеру, особливо на високих лімітах, така можливість створює колосальну перевагу.
Втім, WolfSec0x0 зазначив, що наразі неможливо точно встановити, під час яких саме роздач здійснювалося стеження. Для цього необхідно зіставити інформацію про віддалені підключення з історіями рук і складом учасників конкретних столів.
Такі дані є лише у покер-румів, які зберігають повну інформацію про зіграні роздачі. Саме вони потенційно можуть визначити, чи збігалися підозрілі підключення з ігровими сесіями постраждалих і хто міг отримати незаконну перевагу.
GGPoker, WPN та CoinPoker: де грали потенційні жертви
За даними розслідування, серед платформ, на яких грали потенційно постраждалі покеристи, фігурують GGPoker , Winning Poker Network (WPN) та CoinPoker . Йдеться саме про зараження особистих комп'ютерів гравців, а не про підтверджений злам серверів або систем безпеки самих покер-румів.
Зловмисникам було достатньо отримати доступ до пристрою покериста, щоб бачити інформацію, яка відображалася на його екрані. Тому сам факт появи назви певного руму в розслідуванні не означає, що його програмне забезпечення було безпосередньо скомпрометоване.
ТРЕНДОВІ НОВИНИ


 United States


Покер-руми
 Ліцензія Кюрасао
- Високий рейкбек до 70%
- Щедрий бонус на перший депозит
 Ліцензія Кюрасао
- Поповнення з банківських карток
- Слабкі гравці
 Ліцензія ПлейСіті
- Надійність
- Швидкий вивід
 Ліцензія ПлейСіті
- Надійність
- Швидкий вивід

- Криптовалютні депозити та виведення (BTC, ETH, USDT, USDC, BC)
- Provably Fair та перевірка кожної роздачі
- Децентралізований RNG (KECCAK-256, Ethereum)
- Proof of Reserves і роздільне зберігання коштів
- Кеш-ігри, MTT, Sit & Go, Spin&Go, All-in or Fold
- VIP-програма з рейкбеком до 50%
 Ліцензія ПлейСіті
- Ліцензія PlayCity
- Надійність
- Багато фриролів
 Ліцензія Кюрасао
- Анонімність
- Швидке виведення коштів
 Ліцензія Кюрасао
- Швидке виведення коштів
- Репутація WPT