- EN

Матеріали на цьому сайті мають суто ознайомлювальний характер. Ми не закликаємо завантажувати, встановлювати додатки, чи робити депозити в ігрових платформах, які нерегульовані чинним законодавством України.
Троянський кінь, чужі карти та великі гроші: найгучніший скандал в онлайн-покері?


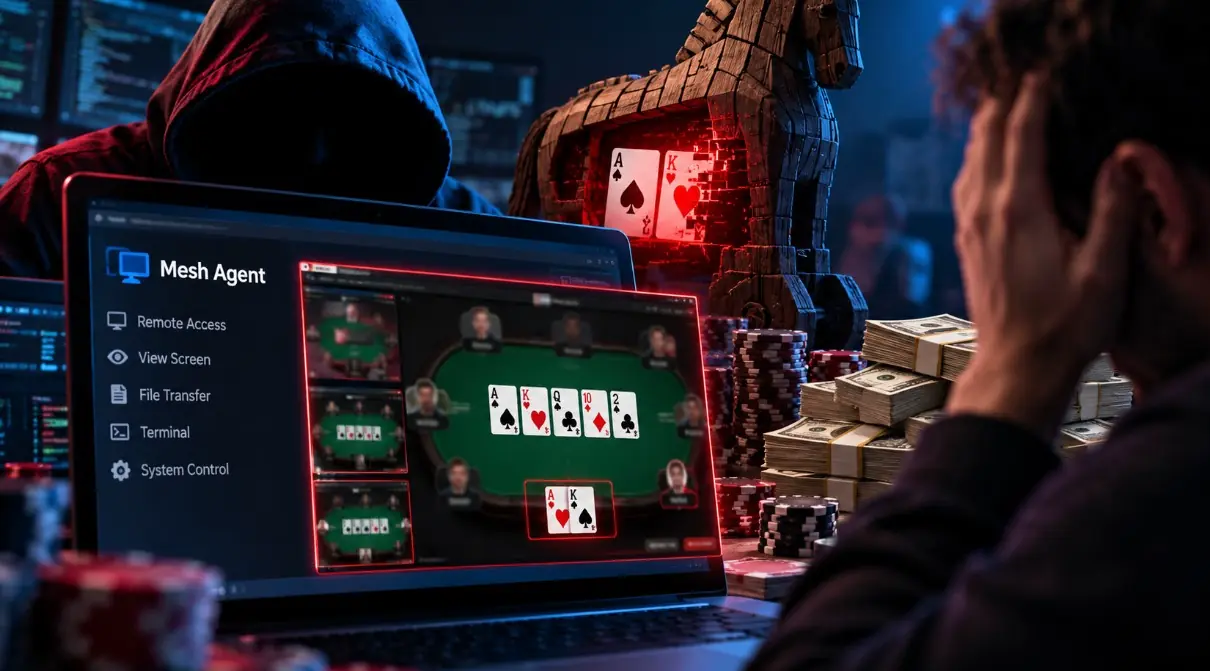
У світі онлайн-покеру спалахнув один із найгучніших за останній час скандалів, пов’язаних із безпекою. Гравці високих лімітів виявили на комп’ютерах приховано встановлене програмне забезпечення для віддаленого доступу. Воно потенційно дозволяло сторонній людині бачити екран зараженого комп’ютера – а отже, й карти суперника безпосередньо під час гри.
У центрі звинувачень опинився канадець Пол Грегг. Покерна спільнота пов’язує з ним одразу кілька акаунтів, які протягом тривалого часу демонстрували надзвичайно високі результати в кеш-іграх. Водночас розслідування ще триває: наразі немає остаточної відповіді ані щодо масштабів схеми, ані щодо того, чи діяв Грегг самостійно.
Що сталося?
Подробиці розслідування оприлюднив регуляр високих лімітів "Avr0ra". За його інформацією, на комп’ютерах низки покеристів знайшли Mesh Agent – програму, яка дає можливість віддалено керувати пристроєм.
Сам по собі Mesh Agent не є вірусом. Це компонент легального програмного забезпечення для віддаленого адміністрування комп’ютерів. Проблема виникає, якщо його встановлюють без відома власника й використовують для несанкціонованого доступу.
Власне, саме такий сценарій, за версією гравців, міг використовуватися проти регулярів високих лімітів: отримавши доступ до їхніх комп’ютерів, зловмисник отримував можливість спостерігати за екраном і бачити закриті карти під час гри.
Як саме Mesh Agent потрапив на комп’ютери гравців, поки не встановлено. Одна з версій – зараження через сторонній покерний софт. Серед програм, які згадували учасники розслідування, була Intuitive Tables, однак доказів того, що саме вона стала джерелом зараження, наразі немає.
Підозру викликали результати
Історія почалася не з виявлення програми, а з аналізу гри підозрілих акаунтів.
За оприлюдненими даними, близько 90% рук один із підозрюваних акаунтів зіграв проти конкретної групи регулярів. Саме проти цих суперників результати були особливо високими. Це наштовхнуло гравців на думку, що вибір опонентів міг бути невипадковим.
З Полом Греггом публічно пов’язують кілька акаунтів:
- Paul Gregg – GGPoker;
- Europe – CoinPoker;
- JackKlompus, OxOO та Ez[Pz] – WPN.
При цьому щодо частини акаунтів ще з’ясовують, чи справді ними керувала одна людина, чи до схеми могли бути причетні спільники.
За даними SmartHand, лише OxOO та JackKlompus заробили сукупно понад $837 000.
Незвичайні результати цих акаунтів привертали увагу й раніше. За статистикою StatName, яку зібрали PokerListings, у травні 2026 року Пол Грегг став найприбутковішим гравцем NL2K із результатом близько +$55 000. JackKlompus завершив 2025 рік із прибутком $232 000, а OxOO – $162 000.
29 вересня з’явилася інформація про виявлення агента віддаленого доступу на комп’ютерах покеристів. За попередніми оцінками, йдеться приблизно про 30 потенційно постраждалих користувачів у Європі, Північній Америці та Океанії.
Реакція покерної спільноти
Історія швидко вийшла за межі кола кеш-регулярів і стала однією з головних тем у соцмережах.
Шон Діб поставився до ситуації дещо скептично. Дев’ятиразовий володар браслетів WSOP нагадав, що атаки за допомогою троянів на покеристів траплялися ще понад 15 років тому. На його думку, гравці, які регулярно грають дорогий хедзап-онлайн, мали б особливо уважно ставитися до безпеки своїх комп’ютерів.
На це відповів Метт Беркі, який звернув увагу на важливу відмінність. Якщо раніше відомі випадки часто були пов’язані з фізичним доступом до ноутбуків гравців, наприклад у готелях, то цього разу йдеться про можливе проникнення на особисті комп’ютери через сторонній софт. Тобто потенційній жертві навіть не обов’язково було залишати свій пристрій без нагляду.
Натомість Патрік Леонард назвав цю історію однією з найважливіших для онлайн-покеру та закликав гравців, особливо регулярів дорогих кеш-ігор, перевірити безпеку своїх пристроїв.
"Те, як ми відреагуємо на це як спільнота та окремі гравці, дуже важливо. Якщо ви грали в онлайн-покер із комп’ютера протягом останніх років, особливо кеш на високих лімітах із використанням сторонніх програм, перевірте свою безпеку. Змініть паролі та захистіть усе".
А Даг Полк, який свого часу заробив мільйони саме в онлайн-хедзапі, відреагував у звичному стилі – жартом.
Американець написав, що останніми місяцями багато програвав в онлайні й навіть мав відчуття, ніби суперники знають його карти. А потім додав, що йому нібито ще в липні надсилали програму, про яку тепер усі говорять:
"На жаль, я її так і не встановив".
Що буде далі?
Станом на зараз публічно встановленої вини Пола Грегга немає. Покерна спільнота вважає його ключовою фігурою розслідування через історію гри акаунтів, які з ним пов’язують, їхні результати та вибір суперників. Водночас залишається низка відкритих питань: хто саме встановлював програмне забезпечення, яким шляхом воно потрапляло на пристрої та скільки людей могло брати участь у схемі.
Тож наступними важливими кроками можуть стати результати внутрішніх перевірок покер-румів і подальший технічний аналіз заражених пристроїв.
А для звичайних гравців ця історія залишає значно практичніше питання: як перевірити, чи немає Mesh Agent на власному комп’ютері?
Як перевірити свій комп’ютер
Найпростіший перший крок для користувачів Windows – відкрити Диспетчер завдань, натиснувши Ctrl + Shift + Esc, і переглянути активні процеси.
Серед них варто пошукати Mesh Agent або інші згадки MeshCentral.
Сам факт наявності Mesh Agent ще не означає зараження: це легальне програмне забезпечення, яке може використовуватися для віддаленого адміністрування. Насторожитися варто, якщо ви ніколи самостійно його не встановлювали й не давали дозволу іншій людині або організації на віддалений доступ до свого комп’ютера.
Також варто відкрити список встановлених програм у Параметри → Програми та перевірити його на наявність незнайомого софту для віддаленого доступу.
Просто закрити Mesh Agent недостатньо
Якщо на комп’ютері знайдено підозрілий процес, просте завершення його роботи через Диспетчер завдань не гарантує, що потенційну загрозу усунуто.
Microsoft рекомендує у разі підозри на зараження провести повне сканування системи. Для цього потрібно відкрити Безпека Windows → Захист від вірусів і загроз → Параметри сканування → Повне сканування. Воно перевіряє всі файли та програми на пристрої.
Ще один варіант – Microsoft Defender Offline. Під час такого сканування комп’ютер перезавантажується, а перевірка відбувається без звичайного запуску Windows. Завдяки цьому шкідливому ПЗ складніше приховувати свою присутність або протидіяти перевірці. Microsoft рекомендує цей режим, зокрема, коли є підозра, що пристрій був заражений.
Перед запуском потрібно зберегти відкриті файли, оскільки комп’ютер буде перезавантажено. Результати перевірки після повернення у Windows можна знайти в Журналі захисту.
Що робити, якщо знайшли щось підозріле?
Якщо йдеться про комп’ютер, із якого ви граєте в покер на реальні гроші, краще не обмежуватися видаленням одного процесу.
Насамперед варто припинити використовувати цей пристрій для гри та входу в акаунти, доки не буде зрозуміло, чи система безпечна. Якщо є серйозна підозра на компрометацію, паролі від покер-румів, електронної пошти та інших важливих сервісів краще змінювати з іншого, надійного пристрою. Там, де це можливо, варто також активувати двофакторну автентифікацію.
Причина додаткової обережності в тому, що видалення знайденого компонента не завжди означає повне очищення системи. Microsoft зазначає, що в окремих випадках прихований компонент шкідливого ПЗ може повторно встановлювати видалені елементи – саме для пошуку таких загроз компанія рекомендує Defender Offline.
Історія з Полом Греггом нагадала про специфічний ризик онлайн-покеру. Складного пароля і навіть двофакторної автентифікація може виявитися недостатньо для захисту гравця.
ТРЕНДОВІ НОВИНИ


 United States


Покер-руми
 Ліцензія Кюрасао
- Високий рейкбек до 70%
- Щедрий бонус на перший депозит
 Ліцензія Кюрасао
- Поповнення з банківських карток
- Слабкі гравці
 Ліцензія ПлейСіті
- Надійність
- Швидкий вивід
 Ліцензія ПлейСіті
- Надійність
- Швидкий вивід

- Криптовалютні депозити та виведення (BTC, ETH, USDT, USDC, BC)
- Provably Fair та перевірка кожної роздачі
- Децентралізований RNG (KECCAK-256, Ethereum)
- Proof of Reserves і роздільне зберігання коштів
- Кеш-ігри, MTT, Sit & Go, Spin&Go, All-in or Fold
- VIP-програма з рейкбеком до 50%
 Ліцензія ПлейСіті
- Ліцензія PlayCity
- Надійність
- Багато фриролів
 Ліцензія Кюрасао
- Анонімність
- Швидке виведення коштів
 Ліцензія Кюрасао
- Швидке виведення коштів
- Репутація WPT